Gratis for op til 5 endpoints
Alt din SSL, On‑Premise
Opdag, overvåg og forny alle certifikater bag din firewall. Jeres data bliver på appliancen, og Cloud kan ikke hente eller se dem.
Gratis certifikater fra Let's Encrypt og Google. Synlig kildekode. Ingen leverandøradgang til dit miljø. Alt data krypteret på din egen infrastruktur. Ingen supply chain-risiko.
Intet kreditkort nødvendigt
 Bygget af FairSSL, dansk certifikatleverandør til kommuner, regioner, hospitaler og virksomheder gennem 16 år.
Certifikater til det udstyr, I allerede har
sslbrain henter certifikaterne fra den CA, I vælger, og installerer dem på servere, netværksudstyr og cloud-tjenester. Klik på en integration for at se, hvordan certifikatet kommer frem.
Kontrol, nøgler og data on-premise
EU-virksomhed & cloud
Certifikatudstedere


Firewall og VPN
- Barracuda CloudGen Firewall
- Check Point HTTPS Inspection
- Cisco ASA / ASAv
- Cisco Secure Firewall (FDM)
- Cisco Secure Firewall (FMC)
- Fortinet FortiGate
- Fortinet FortiManager
- Fortinet FortiWeb WAF
- Ivanti Connect Secure
- Juniper SRX / vSRX
- OPNsense
- Palo Alto Networks PAN-OS
- pfSense
- SonicWall SonicOS
- Sophos Firewall
- WatchGuard Firebox





Load balancer




Cloud-tjeneste



Storage og virtualisering




Applikation og database


Mailserver

Webserver


Grundfunktioner

Identitet og fjernadgang
Få tidlig adgang
Skriv dig op til listen, så får du besked, når din valgte udgave er klar.
Alt hvad du behøver til certifikatstyring
En appliance. Alle dine certifikater. Fuldt automatiseret.
Opdag
Scan dit netværk og find hvert certifikat. Ved hvad du har, hvor det er, og hvornår det udløber.
Automatiser
Udsted og forny certifikater automatisk. Ingen manuelle trin. Ingen udløbne certifikater. Ingen nedbrud.
Installer
Installer certifikater på IIS, Apache, Nginx med mere. Agents klarer installationen på alle platforme.
Nogle af vores understøttede CA'er

 Windows CA

Dine certifikater, dine servere, dit netværk
Certifikatautomatisering kræver admin-adgang til firewalls, load balancere og servere. De adgangsoplysninger kan ikke ligge i andres cloud. sslbrain kører i dit netværk.
Adgangsdata forbliver lokalt
SSH-nøgler og API-tokens bliver på appliancen. DNS-API-credentials kan blive på jeres netværk. Kaldene går direkte eller gennem vores proxy med TLS hele vejen til DNS-udbyderen, så Cloud kan ikke læse dem. Vil I bruge ACME-klienter direkte mod Cloud, kan de valgfrit gemmes i Cloud.
Krypteret vault
XChaCha20-Poly1305-kryptering. Dekrypteringsnøglen eksisterer kun i hukommelsen, aldrig på disk.
Faste IP-adresser
Kun sslbrain behøver udgående adgang til Cloud. Minimal firewall-konfiguration.
En appliance til alt
IIS, Nginx, Apache, Exchange, FortiGate og NetScaler fra samme dashboard.
Sådan hænger sslbrain sammen
sslbrain-appliancen kører i jeres netværk og holder styr på certifikaterne. Sådan hænger delene sammen, i seks trin. Tryk på tegningen for at se den stor.
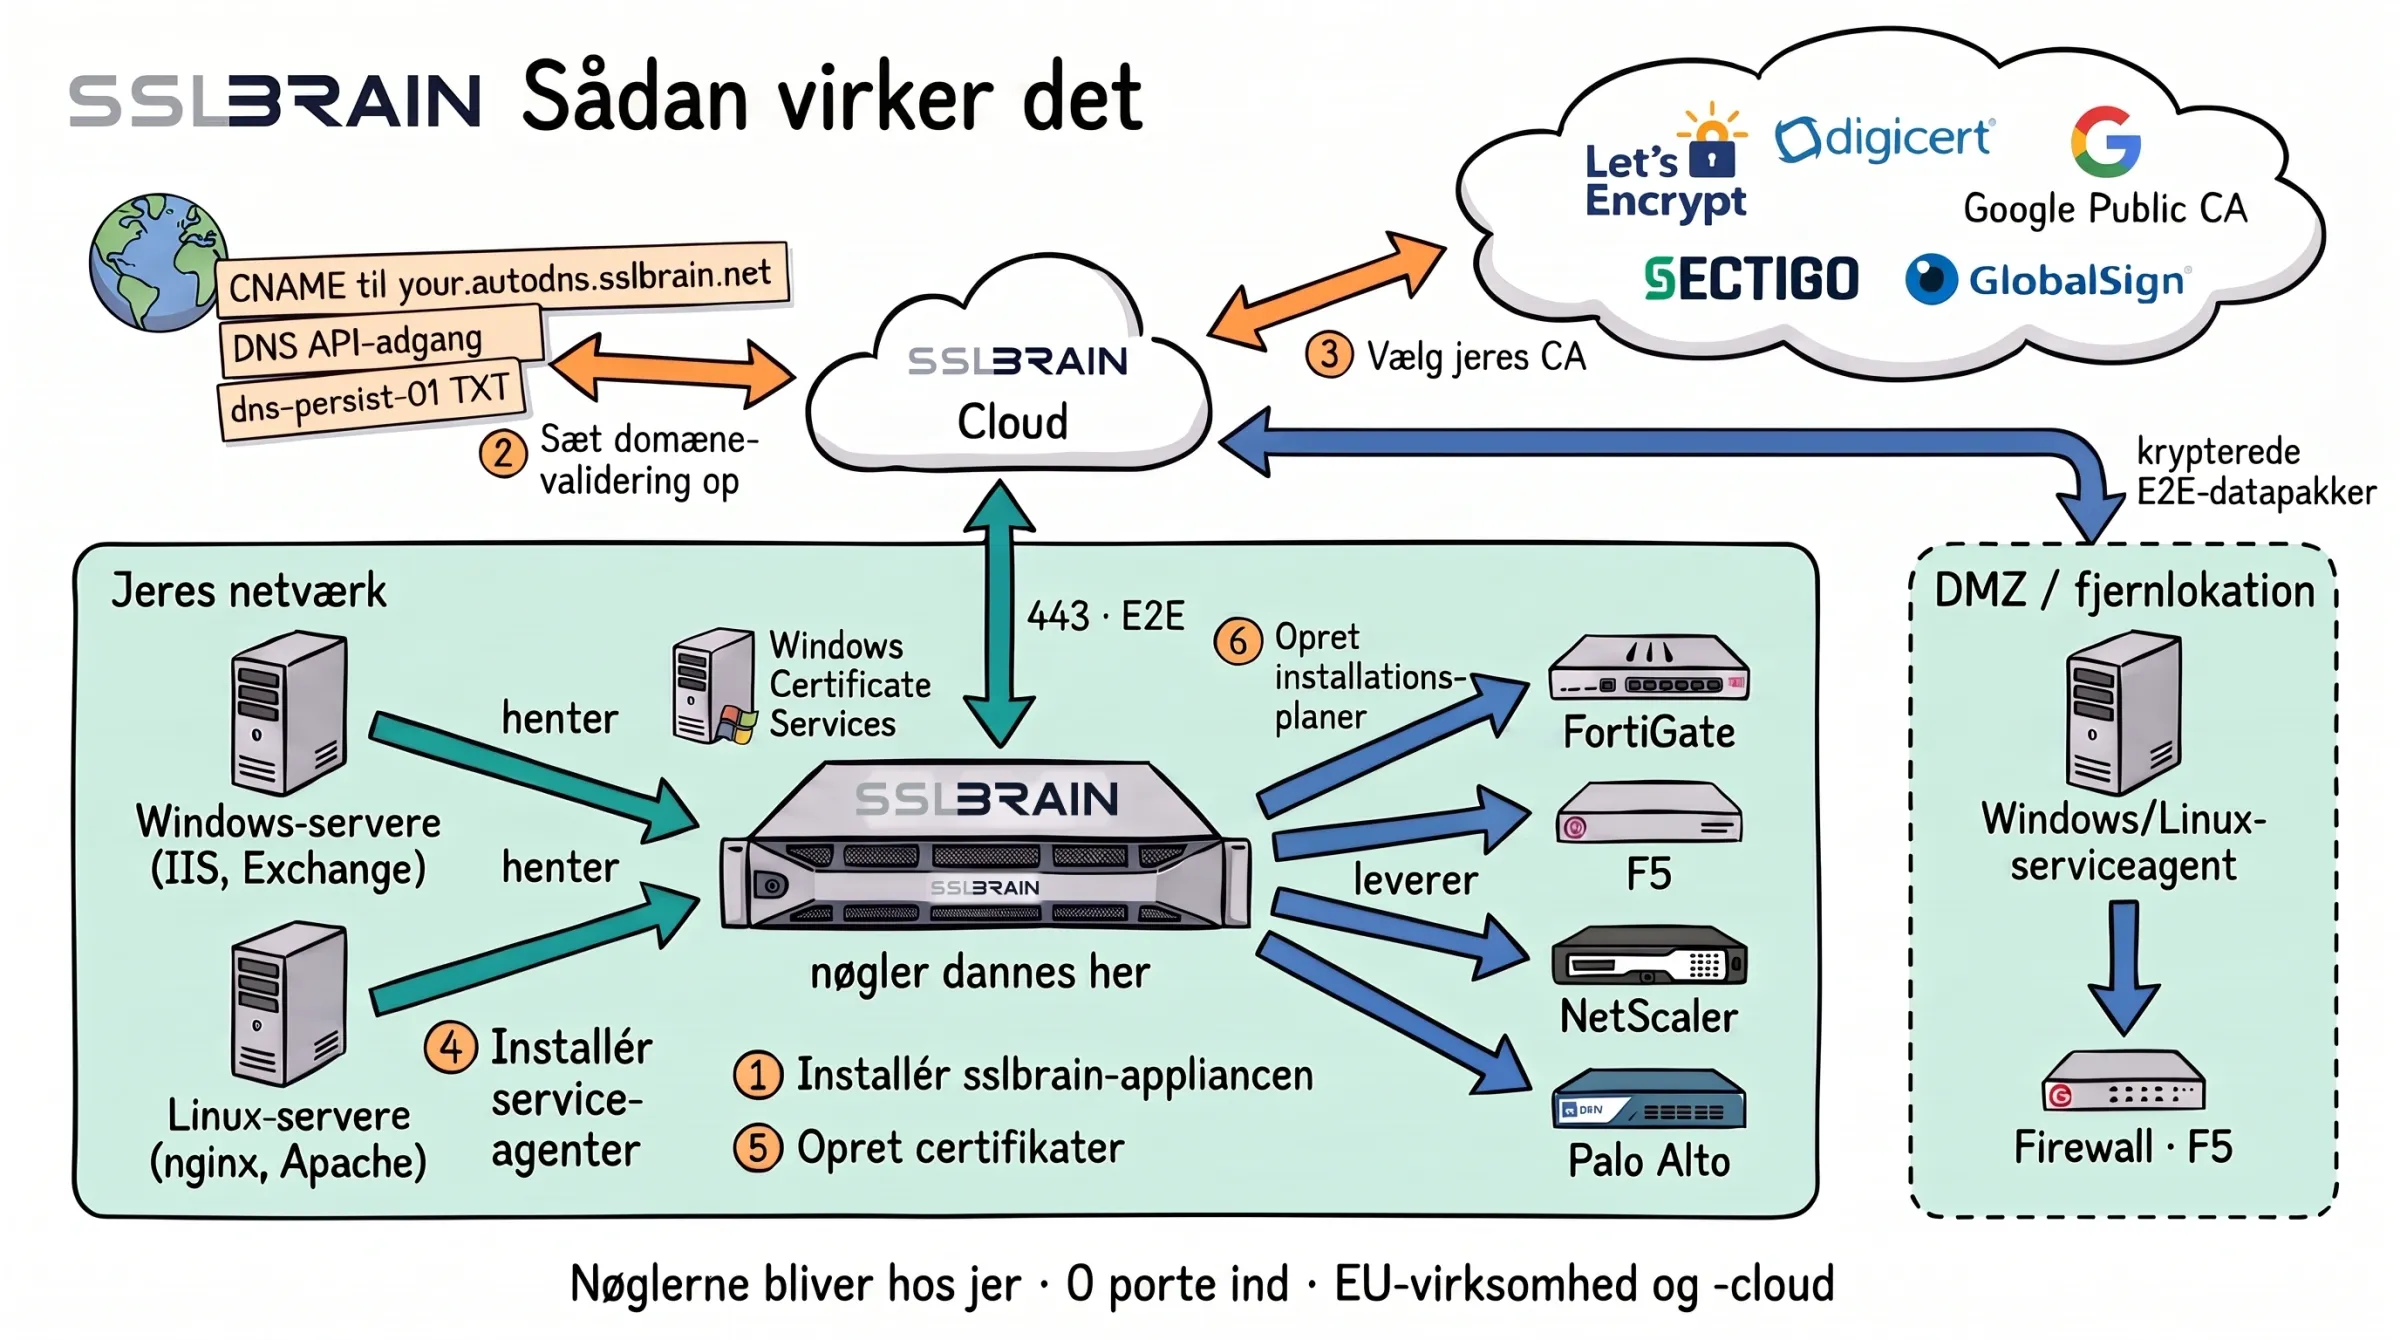
- Installér sslbrain-appliancen i jeres netværk. Private nøgler dannes her, og sslbrain Cloud ser dem aldrig.
- Sæt domænevalidering op: CNAME viderestilling til your.autodns.sslbrain.net, adgang til jeres DNS-udbyders API eller en dns-persist-01 TXT-post.
- Vælg jeres CA: Let’s Encrypt, DigiCert, Google Public CA, Sectigo eller GlobalSign, eller jeres egen Windows Certificate Services.
- Installér service-agenter på Windows- og Linux-servere. De henter selv deres certifikater fra appliancen; i DMZ og på fjernlokationer gennem sslbrain Cloud.
- Opret certifikater. sslbrain Cloud taler med CA’en og DNS, appliancen taler kun udgående på port 443 med sslbrain Cloud.
- Opret installationsplaner: appliancen leverer selv til FortiGate, F5, NetScaler, Palo Alto og andet udstyr uden agent.
Sådan virker det
Tre trin til automatiseret certifikatstyring.
Installer appliancen
Hent appliancen til VMware, Proxmox/KVM eller Docker, og start den i jeres eget netværk. I opsætningsguiden knytter I den til jeres konto i sslbrain Cloud, vælger licens og gemmer de 12 backup-ord.
- Ingen porte åbnes indgående fra internettet
- Opsætningsguiden i browseren klarer resten
Vælg platform
- VMware vSphere, ESXi, Workstation, Fusion OVA
- Proxmox og KVM Proxmox, KVM, libvirt qcow2
- Docker på jeres egen Linux-server installationsscript
Virtuel appliance: 2 vCPU, 4 GB RAM, 40 GB disk
Tilføj servere
Windows- og Linux-servere får service-agenten, som installerer certifikatet i den tjeneste, der bruger det. Netværksudstyr og cloudtjenester får certifikatet direkte fra appliancen via API eller SSH, uden agent.
- Service-agenten henter selv sine opgaver over udgående HTTPS
- Windows-agenten kan rulles ud med GPO, SCCM eller Intune
Med service-agent
Windows- og Linux-servere
- IIS
- Exchange
- ADFS
- RDP
- Apache
- Nginx
- Tomcat
- med flere
Uden agent, via API eller SSH
Netværksudstyr og cloudtjenester
- F5 BIG-IP
- FortiGate
- NetScaler
- Palo Alto
- Azure Key Vault
- AWS ACM
- med flere
Automatiser dit første certifikat
Bestil et certifikat til et domæne. sslbrain står derefter for validering, udstedelse, installation og fornyelse. Valideringen sker via DNS, så serveren ikke skal kunne nås fra internettet.
- Gratis certifikater fra Let’s Encrypt og Google Trust Services
- DNS-validering med CNAME viderestilling (Auto-DNS) eller jeres DNS-udbyders API
- Bestilling hos CA’en, gennem sslbrain Cloud eller fra jeres Windows CA
- Validering via DNS, også for servere bag en firewall
- Installation af service-agenten eller direkte på enheden
- Fornyelse i god tid før certifikatet udløber
Automatisér dine certifikater
Community er gratis op til 5 endpoints. Skriv dig på listen, så giver vi besked, når sslbrain åbner.