Gratis för upp till 5 endpoints
Alla era SSL-certifikat, on‑premise
Hitta, övervaka och förnya alla certifikat bakom er brandvägg. Era data stannar på appliancen, och Cloud kan varken hämta eller se dem.
Gratis certifikat från Let's Encrypt och Google. Källkoden är source-available. Ingen leverantörsåtkomst till er miljö. All data är krypterad och ligger på er egen infrastruktur. Ingen risk i leverantörskedjan.
Inget kreditkort krävs
 Byggt av FairSSL, ett danskt företag som i 16 år har levererat certifikat till kommuner, regioner, sjukhus och företag.
Certifikat till utrustningen ni redan har
sslbrain hämtar certifikaten från den CA ni väljer och installerar dem på servrar, nätverksutrustning och molntjänster. Klicka på en integration för att se hur certifikatet kommer dit.
Kontroll, nycklar och data on-premise
Företag och moln i EU
Certifikatutfärdare


Brandvägg och VPN
- Barracuda CloudGen Firewall
- Check Point HTTPS Inspection
- Cisco ASA / ASAv
- Cisco Secure Firewall (FDM)
- Cisco Secure Firewall (FMC)
- Fortinet FortiGate
- Fortinet FortiManager
- Fortinet FortiWeb WAF
- Ivanti Connect Secure
- Juniper SRX / vSRX
- OPNsense
- Palo Alto Networks PAN-OS
- pfSense
- SonicWall SonicOS
- Sophos Firewall
- WatchGuard Firebox





Lastbalanserare




Molntjänst



Lagring och virtualisering




Applikation och databas


E-postserver

Webbserver


Grundfunktioner

Identitet och fjärråtkomst
Få tidig åtkomst
Skriv upp er på listan så hör vi av oss när er utgåva är klar.
Allt ni behöver för certifikathantering
En appliance. Alla era certifikat. Helt automatiserat.
Hitta
Skanna nätverket och hitta varje certifikat. Ni ser vilka certifikat ni har, var de är installerade och när de löper ut.
Automatisera
Utfärda och förnya certifikat automatiskt. Inga manuella steg, inga utgångna certifikat, inga avbrott.
Installera
Installera certifikat på IIS, Apache, Nginx med flera. Agenterna tar hand om sista steget på varje plattform.
Några av de CA:er vi stöder

 Windows CA

Era certifikat, era servrar, ert nätverk
Automatiserad certifikathantering kräver inloggningsuppgifter med administratörsbehörighet till era brandväggar, lastbalanserare och servrar. De uppgifterna kan inte ligga i någon annans moln. sslbrain körs inne i ert nätverk.
Inloggningsuppgifterna stannar lokalt
SSH-nycklar och API-token stannar på appliancen. Inloggningsuppgifter till DNS-API:er kan stanna i ert nätverk. Anropen går direkt eller via vår proxy med TLS hela vägen till DNS-leverantören, så Cloud kan inte läsa dem. Vill ni använda ACME-klienter direkt mot Cloud kan ni välja att lagra dem i Cloud.
Krypterad vault
Kryptering med XChaCha20-Poly1305. Dekrypteringsnyckeln finns bara i minnet, aldrig på disk.
Fasta IP-adresser
Bara sslbrain behöver utgående åtkomst till Cloud. Minimal konfiguration av brandväggen.
En appliance för allt
IIS, Nginx, Apache, Exchange, FortiGate och NetScaler från samma dashboard.
Så hänger sslbrain ihop
sslbrain-appliancen körs i ert nätverk och håller reda på certifikaten. Så här hänger delarna ihop i sex steg. Klicka på teckningen för att förstora den.
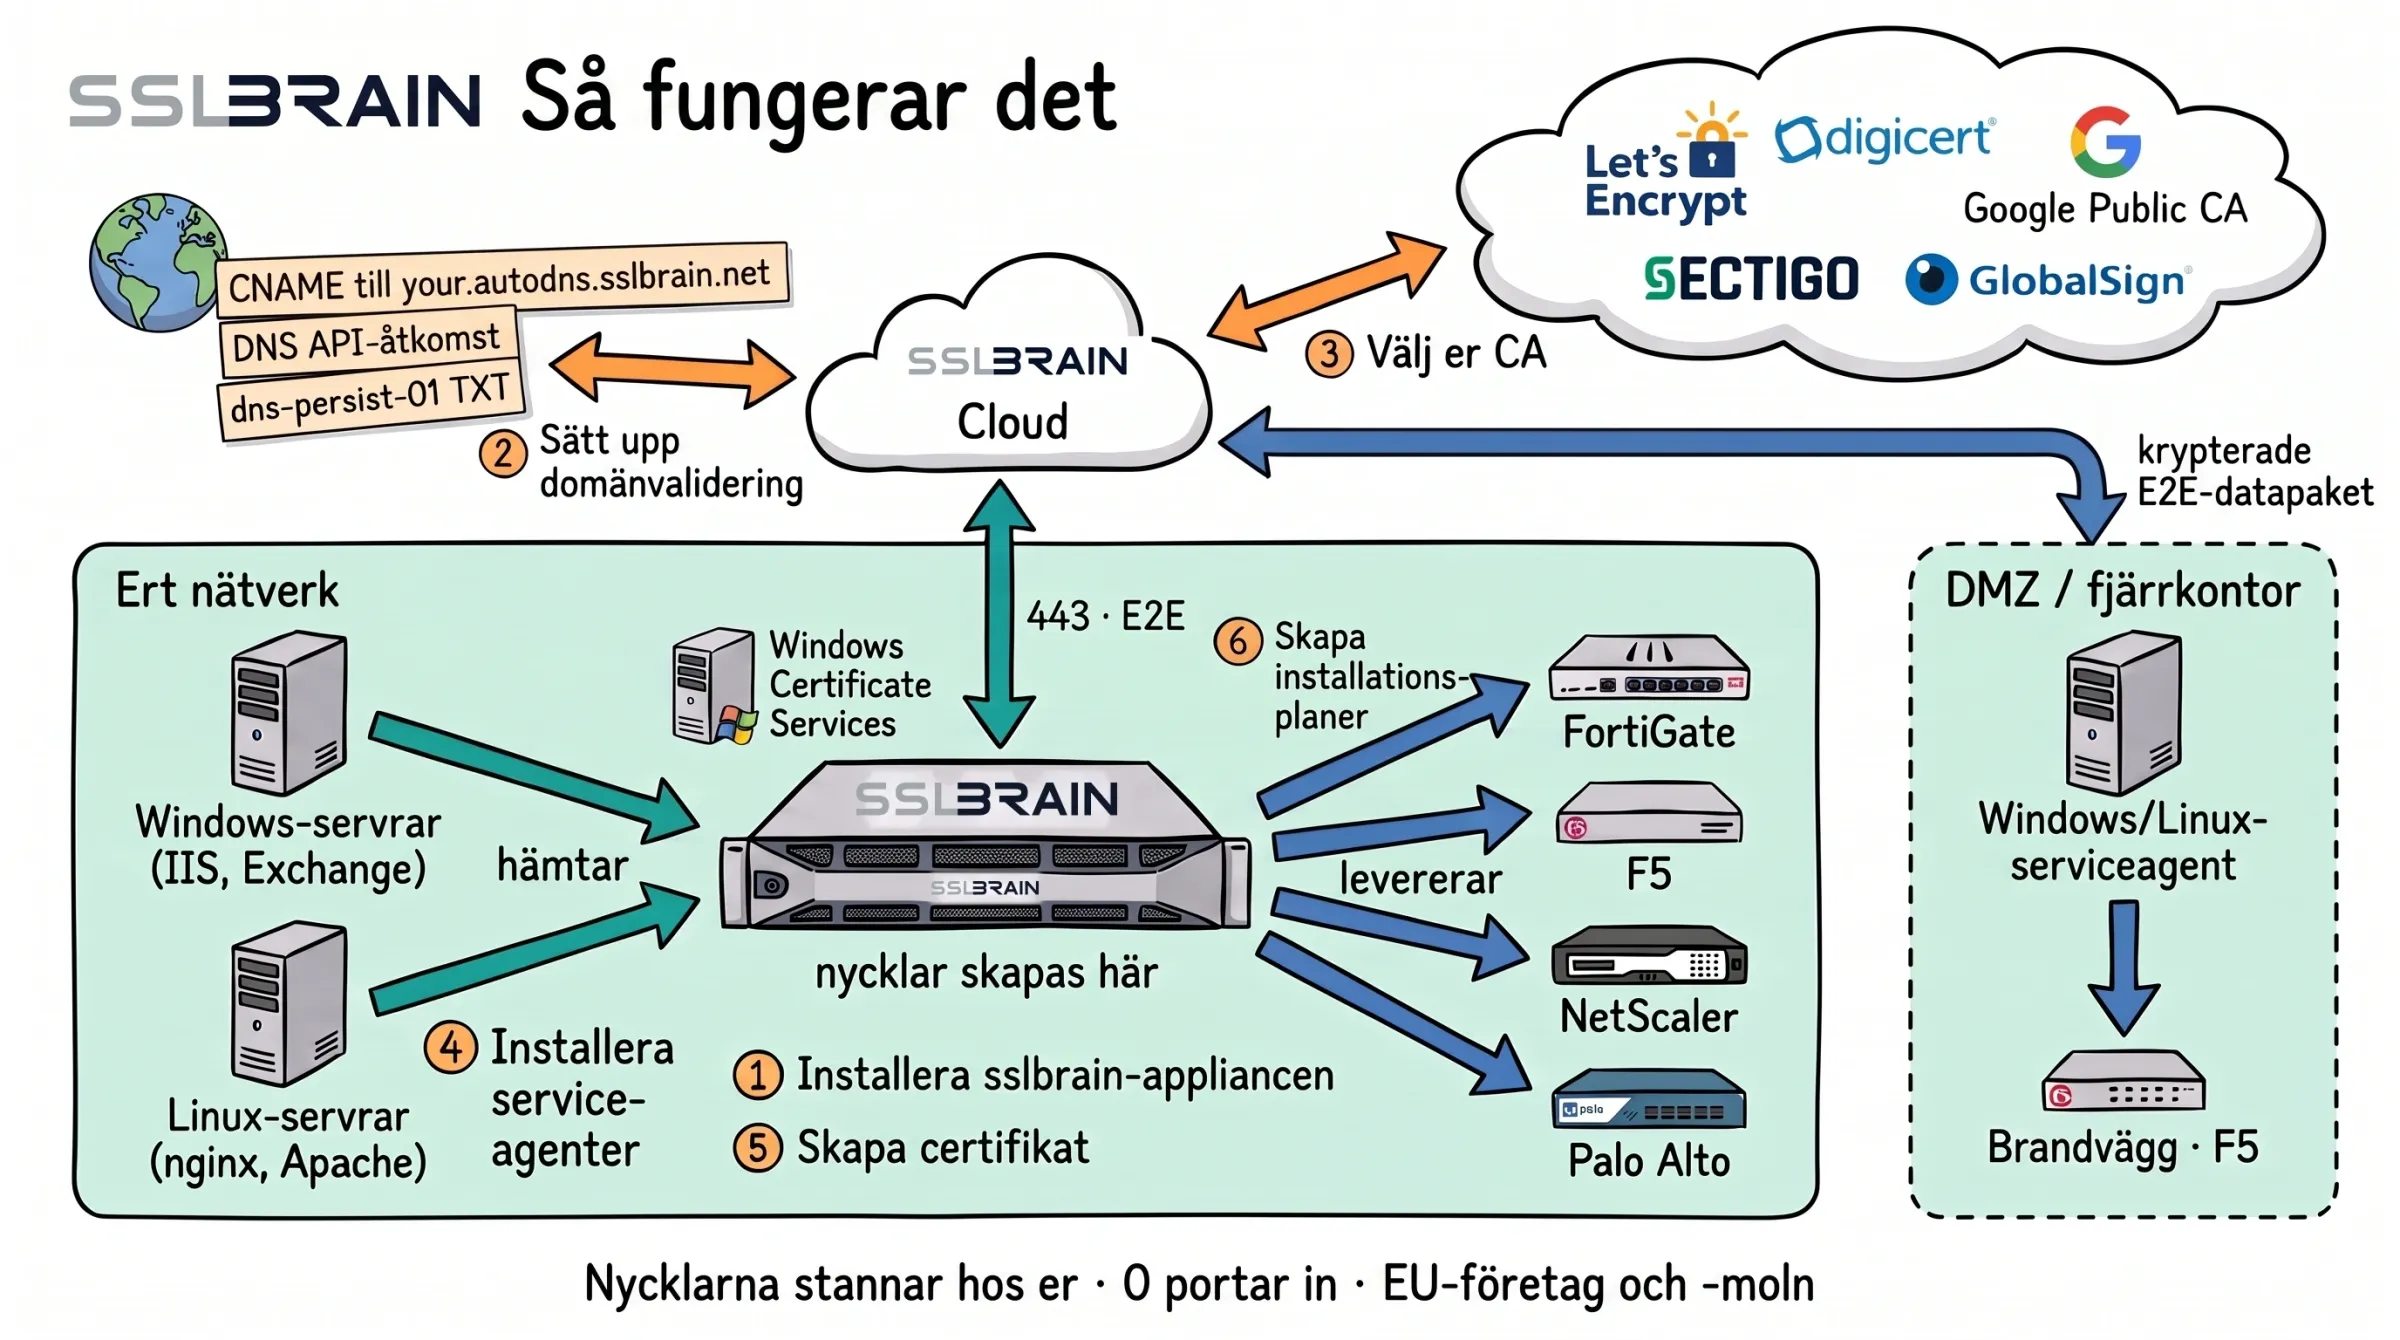
- Installera sslbrain-appliancen i ert nätverk. Privata nycklar skapas här, och sslbrain Cloud ser dem aldrig.
- Konfigurera domänvalideringen: CNAME-vidarebefordran till your.autodns.sslbrain.net, åtkomst till er DNS-leverantörs API eller en TXT-post för dns-persist-01.
- Välj er CA: Let’s Encrypt, DigiCert, Google Public CA, Sectigo eller GlobalSign, eller er egen Windows CA (AD CS).
- Installera serviceagenter på Windows- och Linux-servrar. De hämtar själva sina certifikat från appliancen, i DMZ och på fjärrkontor via sslbrain Cloud.
- Skapa certifikat. sslbrain Cloud kommunicerar med CA:n och DNS, och appliancen kommunicerar bara med sslbrain Cloud via utgående anslutningar på port 443.
- Skapa installationsplaner: appliancen levererar själv certifikaten till FortiGate, F5, NetScaler, Palo Alto och annan utrustning utan agent.
Så fungerar det
Tre steg till automatiserad certifikathantering.
Installera appliancen
Ladda ner appliancen för VMware, Proxmox/KVM eller Docker och starta den i ert eget nätverk. I installationsguiden kopplar ni den till ert sslbrain Cloud-konto, väljer licens och sparar de 12 backup-orden.
- Inga öppna portar för inkommande trafik från internet
- Installationsguiden i webbläsaren gör resten
Välj plattform
- VMware vSphere, ESXi, Workstation, Fusion OVA
- Proxmox och KVM Proxmox, KVM, libvirt qcow2
- Docker på er egen Linux-server installationsskript
Virtuell appliance: 2 vCPU, 4 GB RAM, 40 GB disk
Lägg till servrar
Windows- och Linux-servrar får serviceagenten, som installerar certifikatet i den tjänst som använder det. Nätverksutrustning och molntjänster får certifikatet direkt från appliancen via sitt API eller SSH, utan agent.
- Serviceagenten hämtar själv sina uppgifter via utgående HTTPS
- Windows-agenten kan rullas ut med GPO, SCCM eller Intune
Med serviceagenten
Windows- och Linux-servrar
- IIS
- Exchange
- ADFS
- RDP
- Apache
- Nginx
- Tomcat
- med flera
Utan agent, via API eller SSH
Nätverksutrustning och molntjänster
- F5 BIG-IP
- FortiGate
- NetScaler
- Palo Alto
- Azure Key Vault
- AWS ACM
- med flera
Automatisera ert första certifikat
Beställ ett certifikat för en domän. Därefter sköter sslbrain validering, utfärdande, installation och förnyelse. Valideringen sker via DNS, så servern behöver inte vara nåbar från internet.
- Gratis certifikat från Let’s Encrypt och Google Trust Services
- DNS-validering med CNAME-vidarebefordran (Auto-DNS) eller er DNS-leverantörs API
- Beställning från CA:n, via sslbrain Cloud eller från er Windows CA
- Validering via DNS, även för servrar bakom en brandvägg
- Installation via serviceagenten eller direkt på enheten
- Förnyelse i god tid innan certifikatet löper ut
Automatisera era certifikat
Free är gratis för upp till 5 endpoints. Skriv upp er på listan, så hör vi av oss när sslbrain är tillgängligt.