Steg 5 av 8 · Utan agent
Enheter utan agent
Kopiera länk till sidan “Enheter utan agent”Utrustning som inte kan köra en agent ansluts utan agent. Appliancen ansluter till enheten med en inloggning som sslbrain sparar. Servrar ansluts med serviceagenten (Anslut servrar).
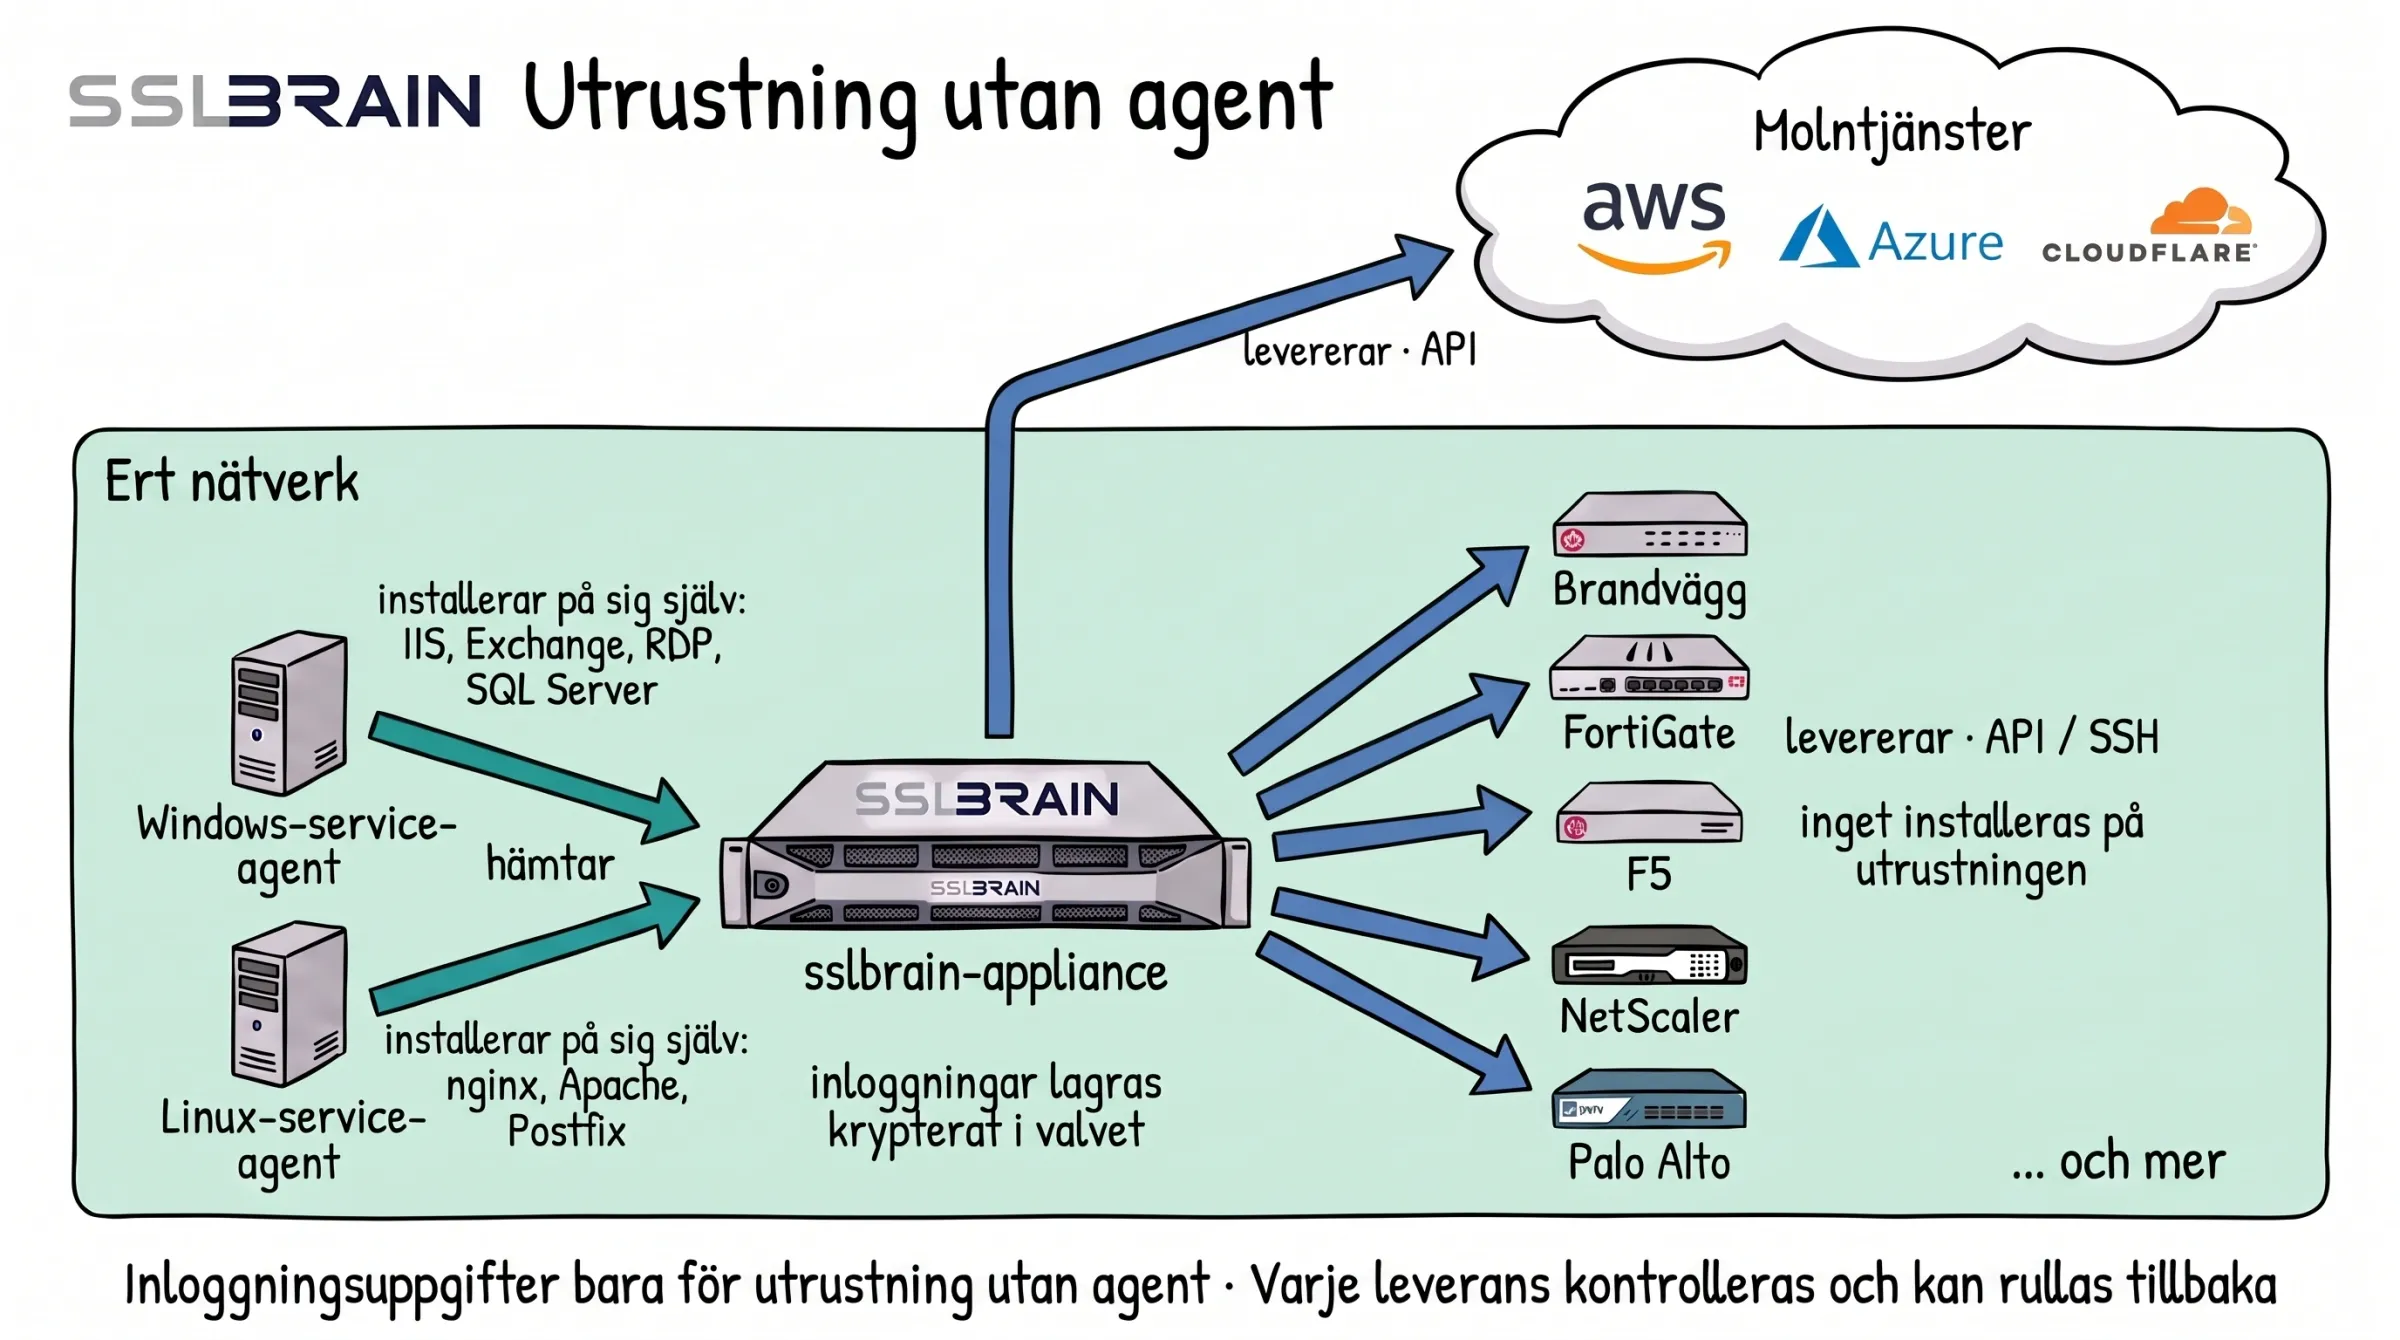
- Windows- och Linux-servrar får en serviceagent. Den hämtar certifikatet från appliancen och installerar det på sin egen server: IIS, Exchange, RDP och SQL Server på Windows, Nginx, Apache och Postfix på Linux.
- Utrustning som inte kan köra en agent, till exempel FortiGate, F5, NetScaler och Palo Alto, får certifikatet från appliancen. Den loggar in via utrustningens API (oftast port 443) eller över SSH (port 22) och installerar det. Ingen programvara installeras på utrustningen.
- Molntjänster som AWS, Azure och Cloudflare får certifikatet från appliancen via sitt API.
- Appliancen lagrar bara inloggningsuppgifter till utrustning utan agent, krypterade i sin vault. Varje leverans kontrolleras, och om den misslyckas kan sslbrain rulla tillbaka till certifikatet som fanns där innan.
Lägg till en enhet
Kopiera länk till avsnittet “Lägg till en enhet”Enheter med SSH är t.ex. VMware ESXi, pfSense och FortiMail. Enheter och tjänster med API är t.ex. FortiGate, F5 BIG-IP, Citrix NetScaler, Kemp LoadMaster, Palo Alto, Sophos, Synology, vCenter, NetApp, Cisco FDM, Azure, AWS, Google Cloud, Cloudflare och Akamai. Hela listan finns under Integrationer.
Appliancen måste nå enheten med SSH (port 22 som standard) eller med enhetens API över HTTPS (port 443 som standard). Bara en administratör kan lägga till en enhet.
-
Öppna Servrar och klicka på Lägg till enhet. Formuläret öppnas direkt.
-
Fyll i formuläret:
- Typ av enhet: Nätverksenhet med API (HTTPS), Nätverksenhet med SSH eller Linux- eller Unix-server med SSH.
- IP-adress och Värdnamn: fyll i det ena eller båda. sslbrain ansluter till värdnamnet när det är ifyllt, annars till IP-adressen.
- Port: bara när enheten inte använder standardporten. Tomt betyder 22 för SSH och integrationens egen standardport för API, oftast 443. Sophos svarar till exempel på 4444 och Synology på 5001. Porten kan rättas senare på serverns sida.
- Autentiseringsuppgifter: listan visar bara uppgifter som passar typen: SSH Nyckel och SSH Lösenord för SSH, API Token, API Key + Secret och Anpassad för API. Finns uppgiften inte än, klicka på Skapa autentiseringsuppgift och välj SSH Nyckel, SSH Lösenord, API Token eller API Key + Secret. Den sparas krypterad och väljs i formuläret direkt. En Anpassad uppgift skapas under Åtkomstuppgifter (Autentiseringsuppgifter).
- Visningsnamn (valfritt): utan visningsnamn visas enheten med sitt värdnamn eller sin IP-adress.
-
Klicka på Lägg till enhet.
-
Serverns sida öppnas. Klicka på Testa anslutning. Status blir Online.
-
Klicka på Kör upptäckt. Enhetens tjänster visas sedan under Hanterade endpoints.
Saknas enheten medan ni skapar en installationsplan, klicka på Lägg till enhet i guidens första steg. Samma formulär öppnas ovanpå guiden, och det ni redan har valt behålls. Enheten visas sedan i listan, redo för Kör upptäckt (Skapa installationsplanen).
Autentiseringsuppgifter
Kopiera länk till avsnittet “Autentiseringsuppgifter”Inloggningar och nycklar skapas under Åtkomstuppgifter med Lägg till autentisering. De sparas krypterade i appliancens valv och lämnar det inte.
| Typ | Används för |
|---|---|
| SSH Lösenord, SSH Nyckel | Enheter där sslbrain levererar certifikatet över SSH, till exempel VMware ESXi och pfSense |
| API Token | System med ett REST API, till exempel en lastbalanserare eller ett CDN |
| API Key + Secret | System som kräver ett nyckelpar, till exempel AWS eller Akamai |
| DNS API | Domänvalidering hos er DNS-leverantör (Visa att domänen är er) |
| Anpassad | Fria fält för en agent ni själva har skrivit |
Behörighetsnivå avgör vem som kan skapa installationsplaner med autentiseringsuppgiften: administratör och ägare, eller bara ägare.
Enheter via SSH
Kopiera länk till avsnittet “Enheter via SSH”sslbrain skickar skriptet till enheten över SSH och kör det där. Ingenting installeras på enheten.
- Använd SSH Lösenord eller SSH Nyckel. Nycklar kan vara Ed25519, ECDSA eller RSA, även med lösenfras.
- Kontot måste kunna skriva certifikatfilerna och ladda om tjänsten. Är kontot inte root, slå på Höj behörighet med sudo på autentiseringsuppgiften. Ge kontot sudo utan lösenord för de kommandon som installerar certifikatet och laddar om tjänsten.
- sslbrain kommer ihåg enhetens SSH host key. Byts nyckeln skickar sslbrain ett meddelande, men installationen fortsätter som standard.
Enheter och molntjänster via API
Kopiera länk till avsnittet “Enheter och molntjänster via API”Paketet körs på appliancen och anropar enhetens eller tjänstens API. Ingenting installeras på enheten.
Skapa en API Token eller API Key + Secret med de behörigheter paketet behöver för att ladda upp och binda ett certifikat.
Om det inte fungerar
Kopiera länk till avsnittet “Om det inte fungerar”- Status Ej nåbar eller Autentisering misslyckades: En server utan agent kan inte nås.
- Certifikatet installeras inte: Installationen på servern misslyckas.