Appliancen sparar de privata nycklarna krypterade. Den öppnar dem med en nyckel från sslbrain Cloud eller med de 12 backup-orden. FairSSL har ingen åtkomst till appliancen om ni inte själva öppnar för den.
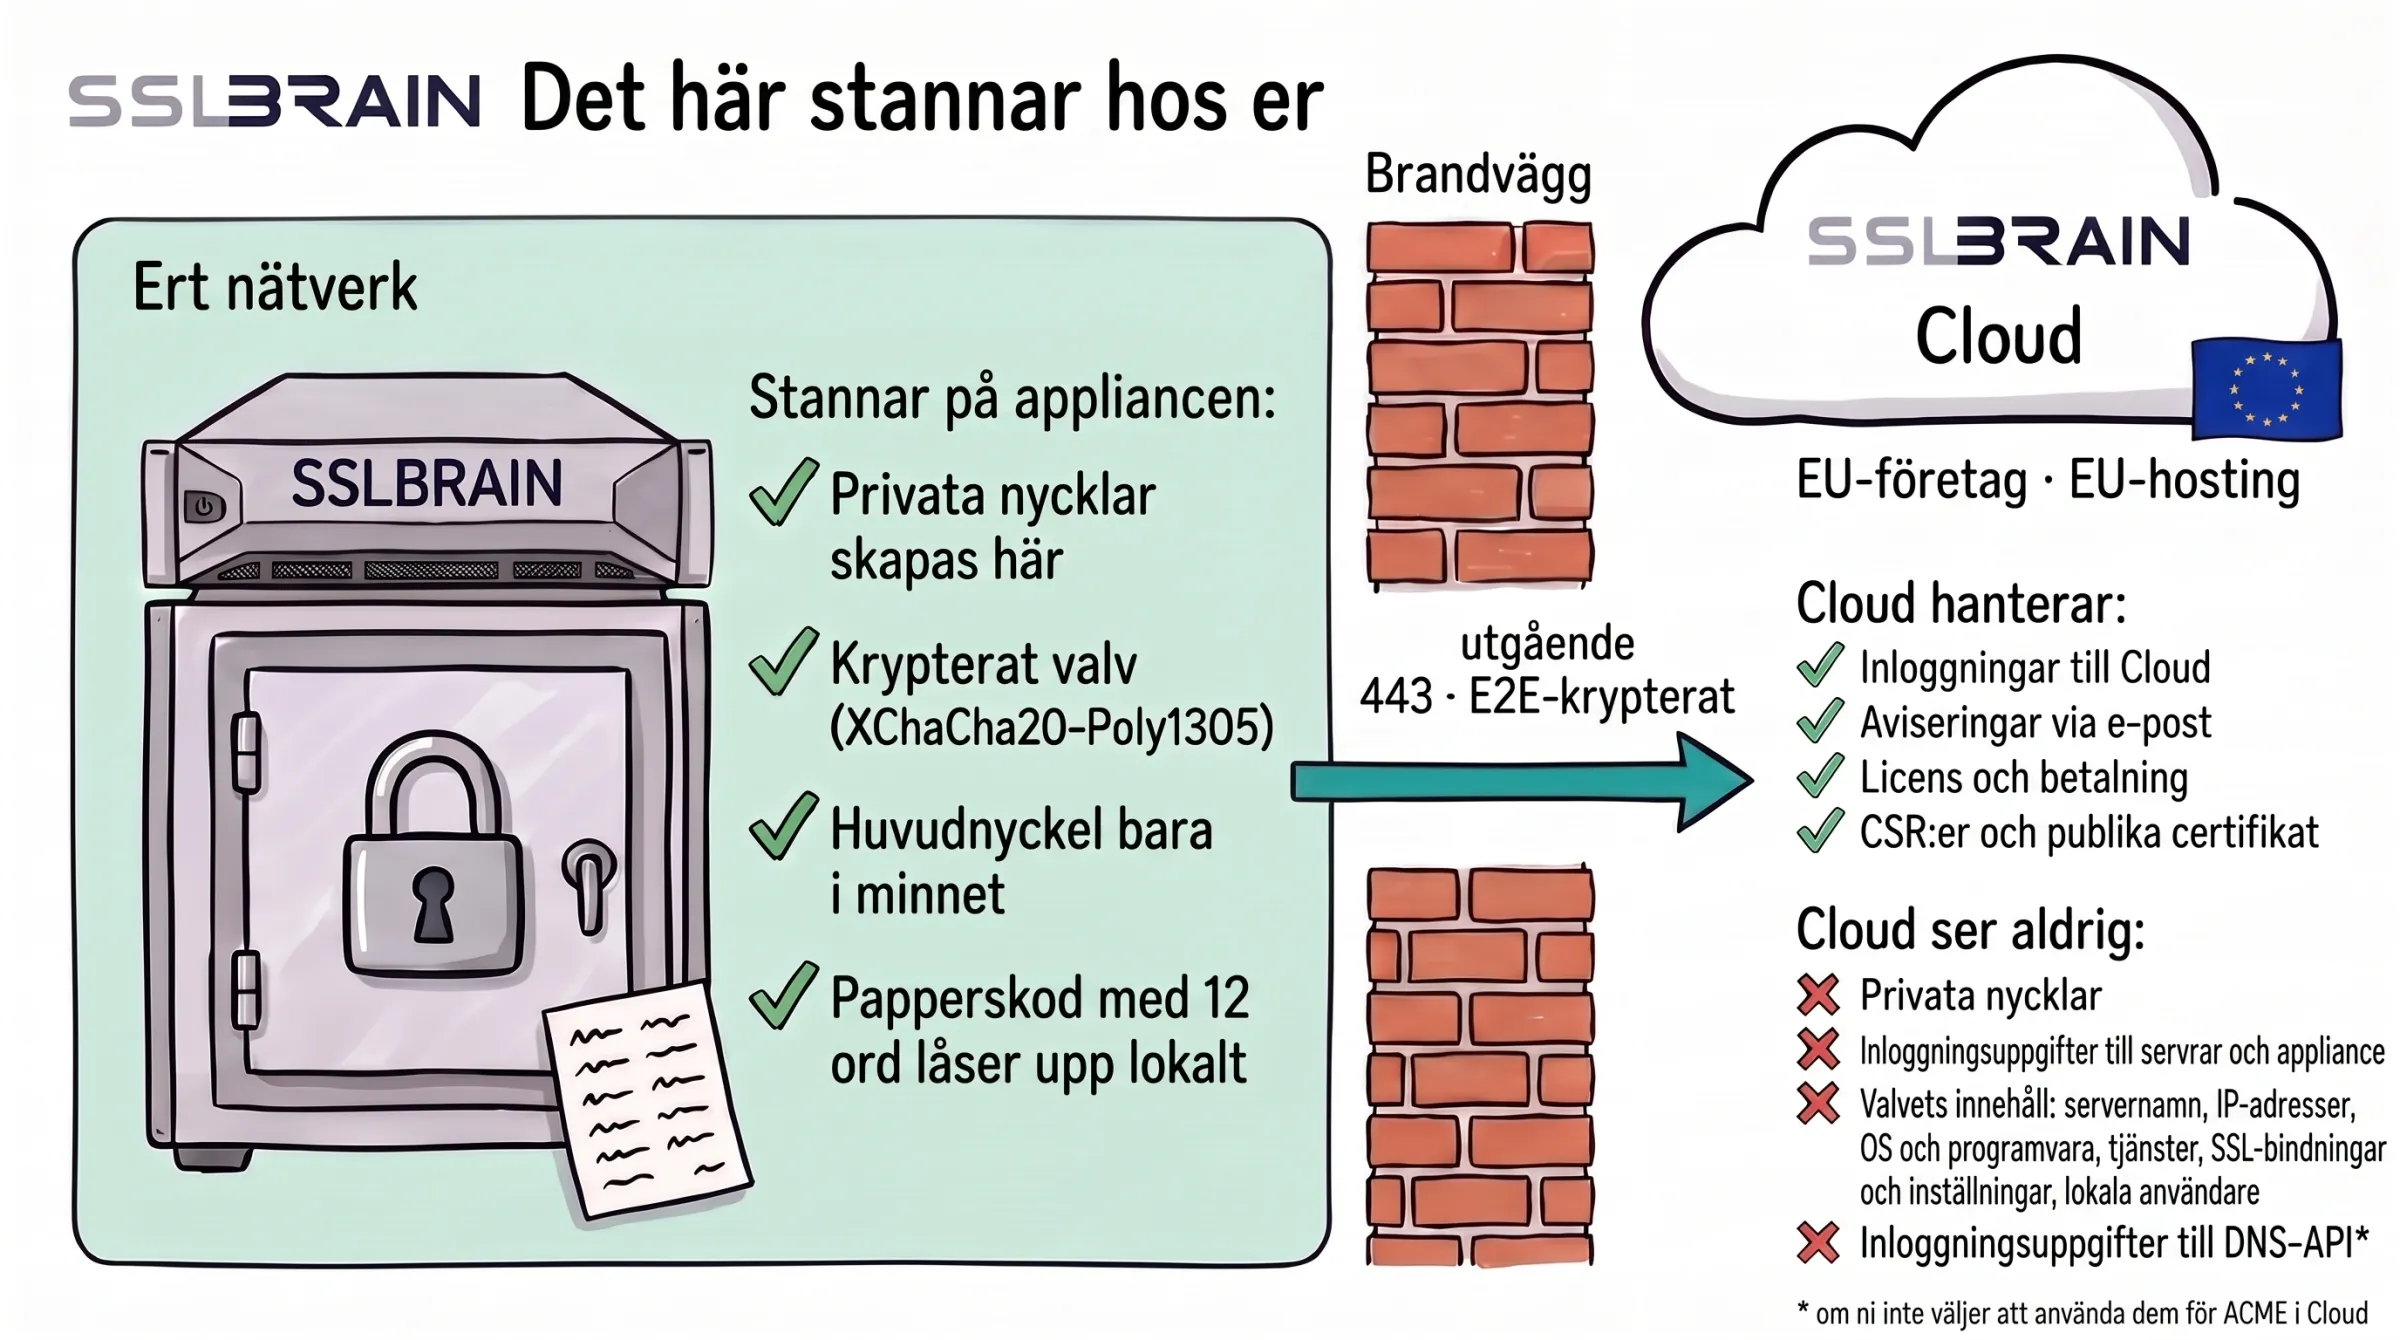
- Stannar på appliancen: privata nycklar skapas här · krypterat valv (XChaCha20-Poly1305) · huvudnyckel bara i minnet · papperskod med 12 ord låser upp lokalt.
- Appliancen kommunicerar med sslbrain Cloud bara via utgående, E2E-krypterade anslutningar på port 443. sslbrain Cloud drivs av ett EU-företag med hosting i EU.
- Cloud hanterar: inloggningar till Cloud · aviseringar via e-post · licens och betalning · CSR:er och publika certifikat.
- Cloud ser aldrig: privata nycklar · inloggningsuppgifter till servrar och appliance · valvets innehåll (servernamn, IP-adresser, OS och programvara, tjänster, SSL-bindningar och inställningar, lokala användare) · inloggningsuppgifter till DNS-API:t* (*om ni inte väljer att använda dem för ACME i Cloud).
Så hänger sslbrain ihop
sslbrain-appliancen körs i ert nätverk och får certifikat från tre håll: via sslbrain Cloud, som beställer hos CA:erna, direkt från en ACME-CA, eller från er Windows CA via en serviceagent. Appliancen installerar certifikaten på era servrar genom serviceagenten, och på nätverksutrustning och molntjänster direkt via API eller SSH.
Via sslbrain Cloud
- DigiCert
- Let’s Encrypt
- Google Trust Services
- er egen ACME-CA
Får CSR:en: domännamn, den publika nyckeln och ibland företagsuppgifter. Aldrig den privata nyckeln.
Kan se
- konto och licens
- appliancens IP-adress, värdnamn, version och användningsstatistik
- CSR:er och certifikat som beställs via Cloud
- aviseringar som Cloud skickar vidare till er
- KEK:en som låser upp vaulten vid start
Kan inte se
- privata nycklar
- inloggningsuppgifter till servrar och enheter
- innehållet i vaulten
Direkt från en ACME-CA
Professional och Enterprise
Från er Windows CA
Tillval till Enterprise
- Privata nycklar skapas här och skickas bara krypterade till servern eller enheten som använder dem.
- Nycklar och inloggningsuppgifter lagras krypterade i vaulten. Okrypterad finns huvudnyckeln bara i minnet.
- IIS
- ADFS
- Exchange
- SQL Server
- RDP
- Navision / Business Central
- med flera
Servrar utanför ert nätverk ansluts via sslbrain Cloud. Uppgifter och nycklar är krypterade till servern, så Cloud kan inte läsa dem. Professional och Enterprise
- F5 BIG-IP
- FortiGate
- Kemp
- NetScaler
- Palo Alto
- Sophos
- med flera
Vaulten krypterar de privata nycklarna och de andra hemligheterna i databasen, till exempel inställningarna för larmkanaler. Nyckeln är en master key som bara finns på appliancen. Det finns två krypterade kopior av den: den ena öppnas med en nyckel från sslbrain Cloud, den andra med de 12 backup-orden.
- Vid start hämtar appliancen nyckeln från sslbrain Cloud, öppnar vaulten och raderar nyckeln ur minnet igen.
- Svarar inte sslbrain Cloud vid start försöker appliancen igen nästa gång något behöver vaulten. Den öppnas av sig själv när sslbrain Cloud svarar.
- Efter en återställning från backup öppnas vaulten bara med de 12 backup-orden, se Spara en backup och återställ från den.
Varje värde krypteras med XChaCha20-Poly1305 (IETF AEAD) och en slumpmässig nonce på 24 byte.
De 12 backup-orden
Kopiera länk till avsnittet “De 12 backup-orden”De 12 backup-orden är appliancens nödnyckel. De visas en gång, under den första konfigurationen på skärmen Nödöppningsnyckel. FairSSL har ingen kopia.
Orden öppnar:
- vaulten;
- en inloggning som Admin Local;
- appliancen när den visar Installationen är låst;
- de lokala data när appliancen visar Installationen är pensionerad eftersom licensen har flyttats till en annan appliance.
Logga in med orden:
-
Klicka på Tappat åtkomst? Använd backup-ord på inloggningssidan.
-
Skriv de 12 orden i fältet Backup-ord. Stora och små bokstäver och extra mellanslag spelar ingen roll.
-
Klicka på Logga in med backup-ord.
Appliancen öppnar vaulten, häver en låsning och loggar in er som Admin Local. Det går att göra högst 30 försök per minut. Inloggningen skrivs i revisionsloggen som auth.recovery_login.
Orden är 12 slumpmässiga ord från en fast lista med 256 engelska ord, sammanlagt 96 bitar. Nyckeln härleds ur orden med Argon2id.
Admin Local
Kopiera länk till avsnittet “Admin Local”Admin Local är appliancens eget konto med rollen Owner. Det öppnas bara med de 12 backup-orden och kan inte redigeras eller raderas. Medan det används visar översikten Nödåtkomst aktiv.
Admin Local kan allt som en Owner kan, utom att ladda ner en backup och exportera privata nycklar. De två kräver att inloggningen bekräftas på nytt, så använd ert eget konto för dem.
Så får ni tillbaka en vanlig väg in som inte är beroende av sslbrain Cloud:
-
Logga in med de 12 backup-orden. Ni är nu inloggade som Admin Local.
-
Öppna Användare och inloggning › Användare. Klicka på Redigera vid en användare och skriv ett nytt lösenord. Eller klicka på Lägg till användare och skapa en lokal användare med lösenord och rollen Administrator, se Skapa en användare på appliancen.
-
Logga ut och logga in som användaren med e-post och lösenord.
Ett lösenord som Admin Local har satt kan inte användas för att bekräfta inloggningen i efterhand. En Cloud-användare bekräftar sig fortfarande via sslbrain Cloud. En lokal användare kan ladda ner en backup eller exportera privata nycklar först när en Owner eller Administrator med bekräftad inloggning har satt lösenordet på nytt.
Export av privata nycklar
Kopiera länk till avsnittet “Export av privata nycklar”Kortet Export av privata nycklar under Användare och inloggning › Inloggning och sessioner avgör vem som får hämta ut en privat nyckel ur appliancen. Bara en Owner kan ändra det.
| Inställning | Val | Standard |
|---|---|---|
| Vem får exportera | Ingen, Endast Owner, Owner och Administrator, Owner, Administrator och Operator | Owner och Administrator |
| Tillåt okrypterad nyckel | På eller av. Gäller okrypterad nyckel-PEM och PEM-bundle | Av |
| Nyckelexporter per användare per timme | Högst 100 | 10 |
En Viewer kan aldrig exportera en privat nyckel. Certifikat och kedja utan nyckel kan alla som är inloggade hämta.
Innan en nyckel hämtas måste användaren bekräfta sin inloggning. Bekräftelsen gäller i 5 minuter. Varje hämtning skrivs i revisionsloggen.
Ger en ändring fler åtkomst måste Owner bekräfta sin inloggning. Säkerhetsmottagarna på ert konto i sslbrain Cloud får ett e-postmeddelande om ändringen.
En backup innehåller också de privata nycklarna. En Owner kan alltid ladda ner en backup efter att ha bekräftat sin inloggning. Står Vem får exportera på Ingen eller Endast Owner kan bara en Owner ladda ner en backup.
Vilka data som går vart
Kopiera länk till avsnittet “Vilka data som går vart”Era data stannar på appliancen och syns bara i den lokala kontrollpanelen med lokal åtkomst. sslbrain Cloud kan inte hämta eller se dem.
Från appliancen skickas bara det ni använder:
- data om offentligt utfärdade certifikat;
- inloggning till sslbrain Cloud;
- data till Cloud-ACME-servern och -klienten;
- de server- och certifikatdata ni väljer att ta med i e-postvarningar.
Till sslbrain Cloud skickas anonym metadata när ni utfärdar certifikat och använder DNS-API-proxyn.
Om ni vill kan ni låta sslbrain Cloud ta emot vissa diagnostikdata, skicka serverinformation i varningsmejl och ta emot loggar för felsökning och för att förbättra produkten och agenterna.
Nycklarna till ert DNS-API kan stanna i ert nätverk. Appliancen anropar DNS-leverantören direkt eller via vår proxy med TLS hela vägen till DNS-leverantören, så sslbrain Cloud kan inte läsa dem. Vill ni använda ACME-klienter direkt mot sslbrain Cloud kan nycklarna, om ni vill, sparas i sslbrain Cloud.
Två sorters kryptering skyddar data:
- Vaulten på appliancen använder XChaCha20-Poly1305 med en nyckel på 256 bitar (Vault).
- Meddelanden mellan appliancen och serviceagenterna är signerade och krypterade med AES-256-GCM, både direkt och via sslbrain Cloud, som inte kan läsa dem (Servrar utanför ert nätverk).
Vad sslbrain Cloud kan se
Kopiera länk till avsnittet “Vad sslbrain Cloud kan se”FairSSL har ingen fast åtkomst till appliancen. Appliancen skickar det här till sslbrain Cloud:
| När | Vad |
|---|---|
| Varje minut | En heartbeat med diskanvändning, antal servrar och licensierade servrar, diagnostikprotokollets version och en nonce som avslöjar en kopia av appliancen |
| Var 15:e minut | En användningsrapport med versioner av appliance och controller, antal installationsplaner, antal serviceagenter per plattform och version, och versioner och antal av de agentpaket som driftsätter. Den nämner inga värdnamn, domäner, certifikat eller personer |
| Var 4:e timme | Den version som körs, när appliancen söker efter uppdateringar |
| När ett certifikat beställs via sslbrain Cloud | De namn som certifikatet ska täcka |
| När ni loggar in med sslbrain Cloud | Vem som loggar in, på vilken appliance |
Mer skickas bara när ni själva ber om det:
- Varningar som sslbrain Cloud skickar åt er, till exempel e-post, innehåller de server- och certifikatdata ni har valt att ta med.
- Diagnostik är avslagen tills en administratör slår på den. Då skickar appliancen de valda avsnitten ungefär var 15:e minut, utan lösenord, tokens, API-nycklar och privata nycklar. FairSSL raderar dem efter 30 dagar. Se Support och diagnostik.
- Ett supportpaket skickas bara när någon klickar på Skicka till sslbrain Cloud. Se Support och diagnostik.
- Tillfällig SSH för support kan bara öppnas från appliancens egen konsol och stängs av sig själv efter 24 timmar. Se Support och diagnostik.
Serviceagenter som når appliancen via sslbrain Cloud skickar krypterade meddelanden som sslbrain Cloud varken kan läsa eller ändra. sslbrain Cloud ser installations-id, mailbox-id:n, meddelandenas storlek och tidpunkt och agenternas publika IP-adresser. Se Servrar utanför ert nätverk.
Appliancen behöver inga inkommande portar från internet, och serviceagenterna har inga inkommande portar.
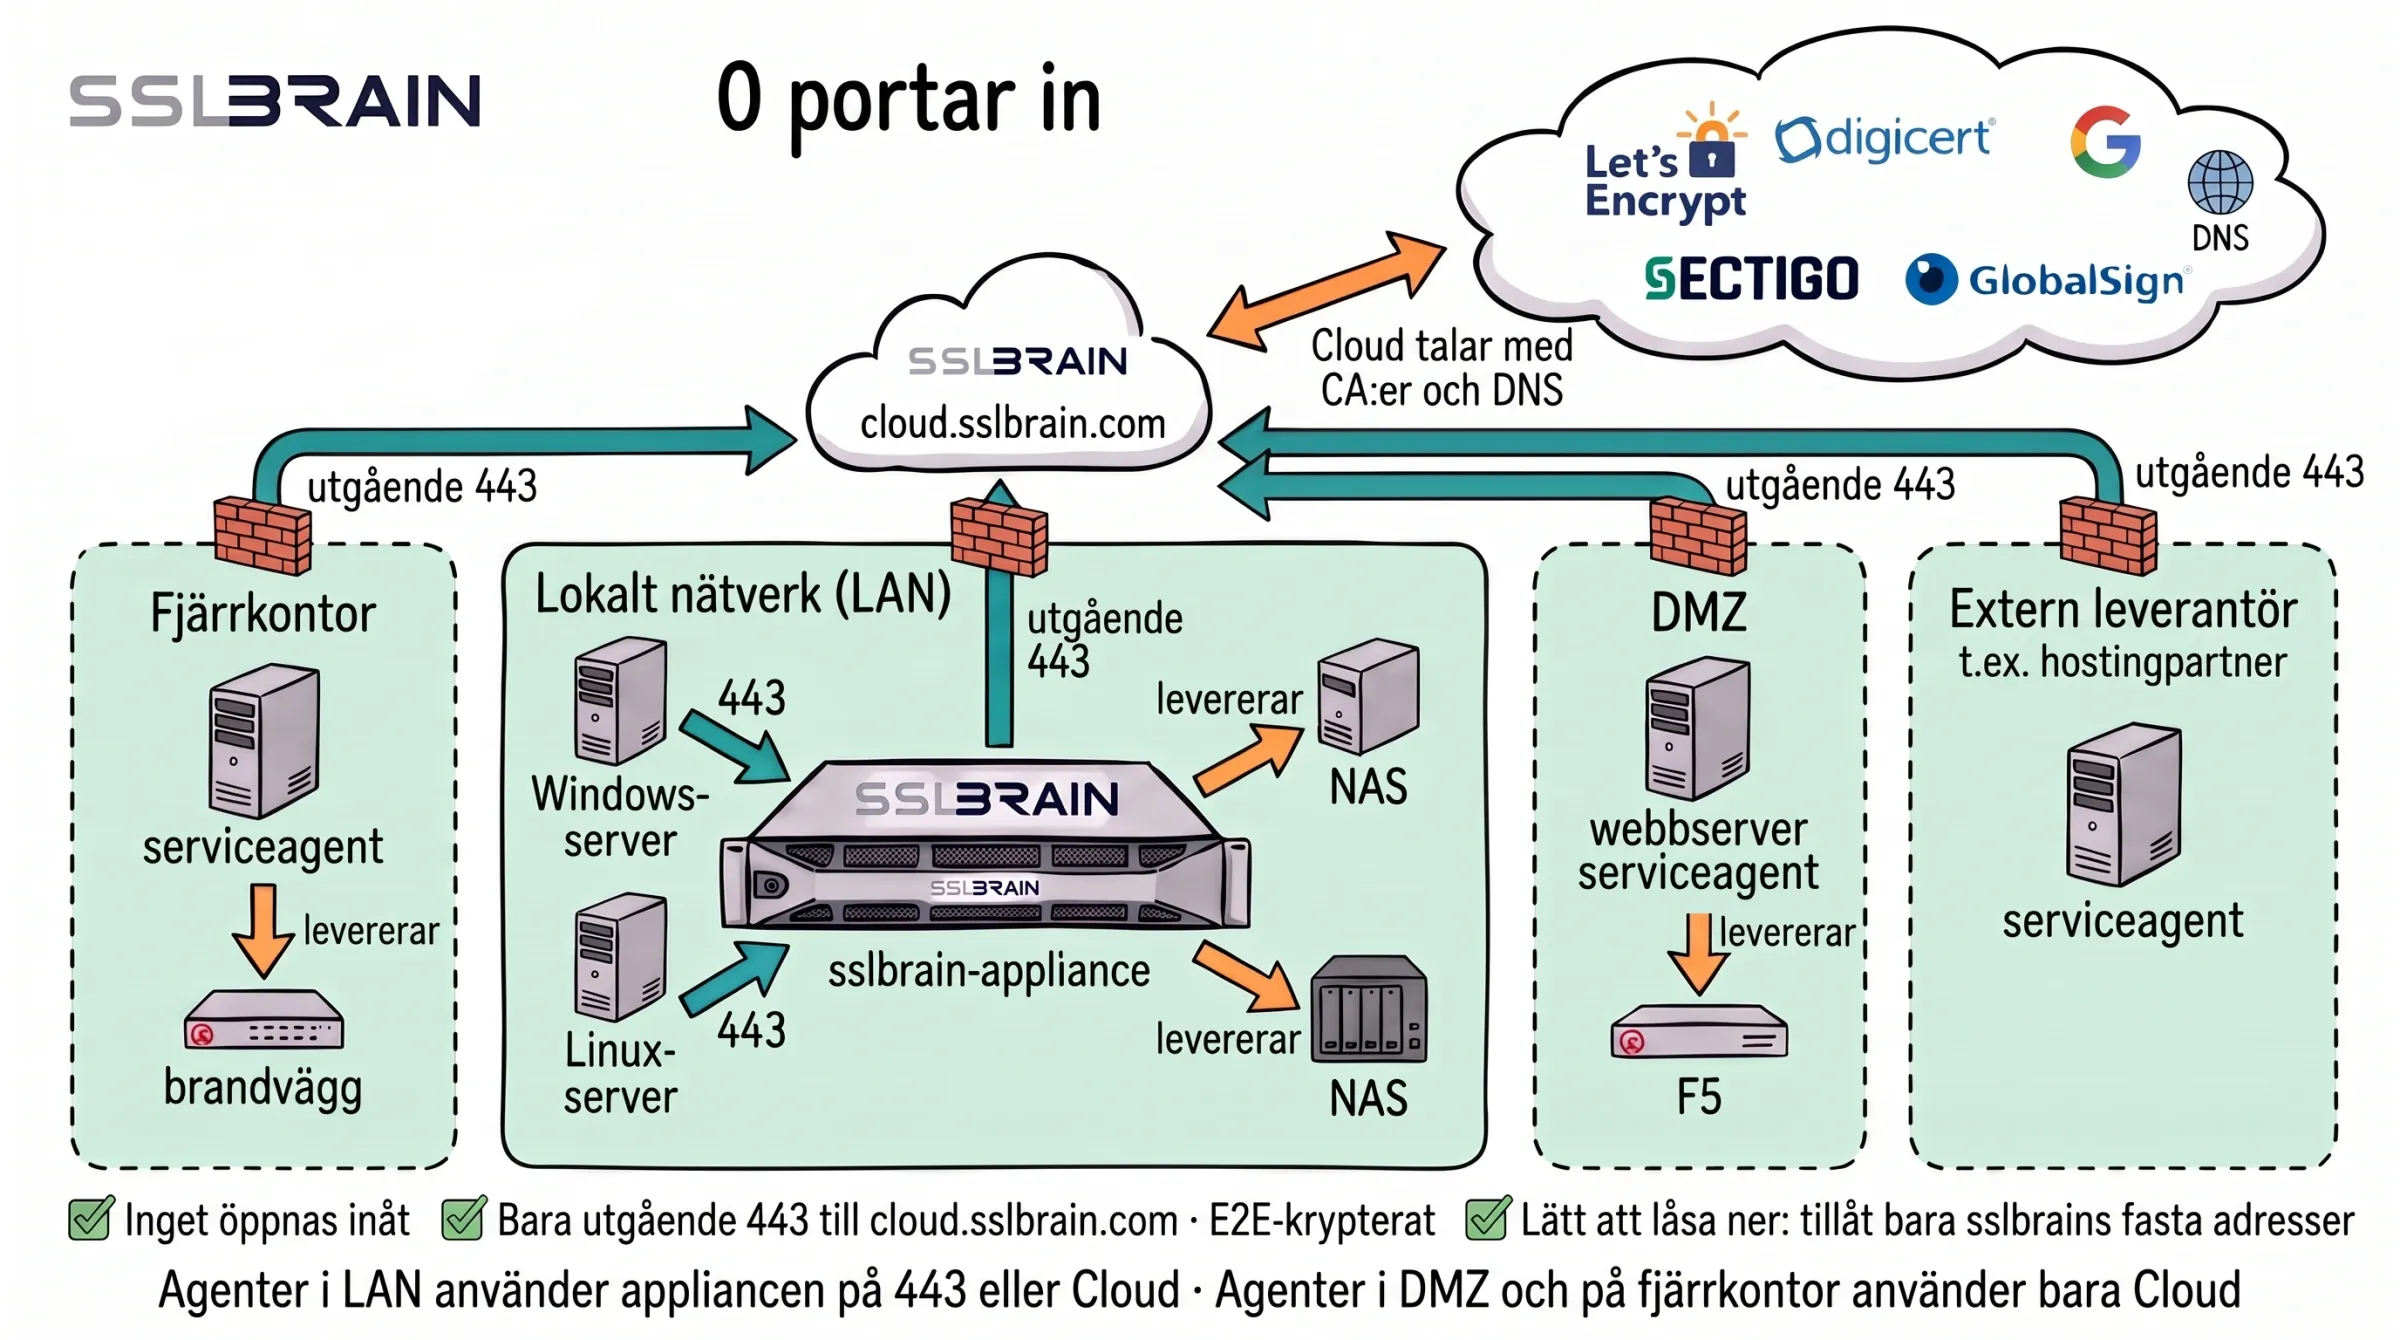
- Inga inkommande portar: inget nätverk behöver öppna en port för trafik från internet.
- Genom brandväggen går bara utgående HTTPS-trafik på port 443 till sslbrain Cloud på cloud.sslbrain.com. Data krypteras hela vägen (E2E).
- Lätt att låsa ner: tillåt bara utgående trafik på port 443 till sslbrains fasta IP-adresser. Säkerhetssidan i manualen visar alla adresser och portar som appliancen använder.
- Serviceagenter i LAN når appliancen på port 443 eller går via sslbrain Cloud. Serviceagenter i en DMZ, på ett fjärrkontor eller hos en extern leverantör kommunicerar bara med sslbrain Cloud.
- Inom nätverket används fortfarande portar, men bara lokalt: agenter når appliancen på port 443, och appliancen eller en serviceagent levererar certifikat till utrustning som NAS, brandvägg eller F5 via SSH (port 22) eller utrustningens API (oftast port 443). Ingen av dessa anslutningar kräver en öppning från internet.
- I flödet via sslbrain Cloud kommunicerar appliancen bara med sslbrain Cloud, som i sin tur kommunicerar med CA:erna och DNS.
| In | Ut | |
|---|---|---|
| Appliance | 443 (webbgränssnitt och agenter), 80 (skickar bara vidare till https) | 443 (sslbrain Cloud, registry och CA:er), 80 (Ubuntu-uppdateringar), 53 (DNS), 123 (NTP), 67 (DHCP) och mot era enheter vid push, till exempel 22 eller 443 |
| Appliance, specialfall | 8443 (behövs bara vid Docker-installation), 22 och 10022 (support-SSH, stängd tills ni öppnar den) | |
| sslbrain Cloud | 443 | |
| Serviceagenter | inga | 443 till appliancen eller sslbrain Cloud |
Från appliancen och ut, i detalj:
| Till | Port | Används till |
|---|---|---|
cloud.sslbrain.com | 443 (HTTPS) | Aktivering, licens, heartbeat, inloggning, nyckeln till vaulten, certifikatbeställningar och agentmeddelanden via sslbrain Cloud |
acme.sslbrain.com | 443 (HTTPS) | sslbrain Clouds ACME-server |
dns-proxy.sslbrain.com | 443 (HTTPS) | DNS-API-anrop via vår proxy, när ni har valt den för en DNS-nyckel |
registry.sslbrain.com | 443 (HTTPS) | Här hämtar appliancen sin signerade image vid installation och uppdatering |
| CA:ernas ACME-servrar | 443 (HTTPS) | När appliancen själv talar ACME med en CA |
archive.ubuntu.com, security.ubuntu.com | 80 (HTTP) | Säkerhetsuppdateringar av operativsystemet, bara på den virtuella appliancen |
| DNS-servrar | 53 | Namnuppslag och kontroll av DNS-poster |
| NTP-servrar | 123 | Tid |
| DHCP | 67 | Bara när appliancen får sin adress via DHCP |
| Er DNS-leverantörs API | 443 (HTTPS) | Bara när domänen valideras med DNS-API direkt från appliancen |
| Enheter utan agent | till exempel SSH 22 eller enhetens API på 443 | Se Enheter utan agent |
cloud.sslbrain.com, acme.sslbrain.com, dns-proxy.sslbrain.com och registry.sslbrain.com har i dag en IP-adress, 81.27.110.46, som ni kan tillåta utgående i brandväggen. Vi räknar med att använda upp till tre adresser. CA:er, Ubuntu och NTP har sina egna adresser. sslbrain.com, där installationsskript hämtas, ligger på ett CDN med andra adresser.
Menyvalet 2 Test the connection to sslbrain Cloud i konsolmenyn kontrollerar cloud.sslbrain.com, acme.sslbrain.com och registry.sslbrain.com.
Den virtuella appliancen har en egen brandvägg. Den tar bara emot 80, 443 och 8443. Port 22 och 10022 svarar bara medan tillfällig SSH för support är öppen (Support och diagnostik).
Serviceagenter som når appliancen via sslbrain Cloud måste själva kunna nå cloud.sslbrain.com på port 443. Se Servrar utanför ert nätverk.
Revisionslogg
Kopiera länk till avsnittet “Revisionslogg”Appliancen skriver varje ändring och varje inloggning i revisionsloggen under Policy och revision › Revisionslogg. Raderna är sammanlänkade i en hashkedja, se Revision och efterlevnad.
Signaturer
Kopiera länk till avsnittet “Signaturer”Appliancen installerar bara images, moduler och agentpaket som FairSSL har signerat.
Som standard kör serviceagenterna bara agenter och skript som FairSSL har signerat med sin hårdvarunyckel. Egna agenter signeras av er appliance och körs bara på en server där ni själva har slagit på det (Egna skript). Inget körs osignerat.
- Appliance-imagen är signerad med ECDSA P-384. Signaturen kontrolleras mot två publika nycklar på värden, när appliancen installeras och vid varje uppdatering före start. Misslyckas kontrollen startas inte den nya versionen, och den som körs fortsätter.
- Moduler är signerade ZIP-filer. En modul med ogiltig signatur eller skadade filer importeras inte. Se Moduler.
- Agentpaket har en lista med SHA-384 för varje fil, signerad med ECDSA P-384. Appliancen litar bara på FairSSL:s två publika nycklar för agentpaket. Serviceagenten kontrollerar också själv signaturen innan den kör ett skript, se Policy och revision.
FairSSL signerar agentpaket med en hårdvarutoken som kräver fysisk beröring, och aldrig i en build-pipeline.
OVA- och qcow2-filen är inte signerade. Det som är signerat är appliance-imagen, som den virtuella maskinen hämtar första gången den startar. Filernas SHA-256 står i sslbrain Cloud under Nedladdning och krav.
Läsbar kod
Kopiera länk till avsnittet “Läsbar kod”Allt som körs hos er är läsbar kod: appliancen, serviceagenterna och installationsagenterna för push och pull. Inget hos er är dolt. Windows-agenten levereras som MSI, och ni kan själva bygga den från källkoden. Koden finns på github.com/sslbrain.
Om något komprometteras
Kopiera länk till avsnittet “Om något komprometteras”sslbrain Cloud. En angripare som har tagit över sslbrain Cloud kan stoppa en appliance och neka en licens. Stoppet är det lås som skyddar mot en kopierad appliance. Angriparen kan inte se de data som finns på appliancen, styra appliancen, skicka uppgifter till era servrar eller installera något. Uppdateringar kräver FairSSL:s signatur med hårdvarunyckeln, och ni kan välja manuell uppdatering (Håll sslbrain uppdaterat).
Appliancen. En angripare som har tagit över appliancen kan be de serviceagenter som redan är installerade att köra FairSSL-signerade agentpaket med indata som angriparen väljer, till exempel ett certifikat från angriparen. Ett paket kan bara det som det är gjort för: installera certifikat, sätta bindningar och starta om den tjänst som hör till. Angriparen kan inte ge ut uppdateringar eller nya FairSSL-agenter. Egna agenter körs bara på servrar där ni själva har slagit på dem (skriptpolicy). Push-åtkomsten till enheter utan agent finns i appliancens vault, så den kan angriparen använda.
En serviceagent. En serviceagent som har tagits över ger bara åtkomst till den server den står på. Agentens nyckel kan inte användas till andra servrar, och appliancen kan spärra den: radera servern under Servrar, så får agenten inga fler uppgifter.